

NIS2 ottobre 2026: countdown alle ispezioni ACN
Per molti soggetti della prima coorte scade il termine per adottare le misure di sicurezza di base. Ecco quali evidenze potranno essere verificate.
Il 31 ottobre 2026 non è una scadenza come le altre: segna il passaggio dell'ACN dalla fase di accompagnamento alla fase ispettiva vera e propria sul perimetro NIS2.
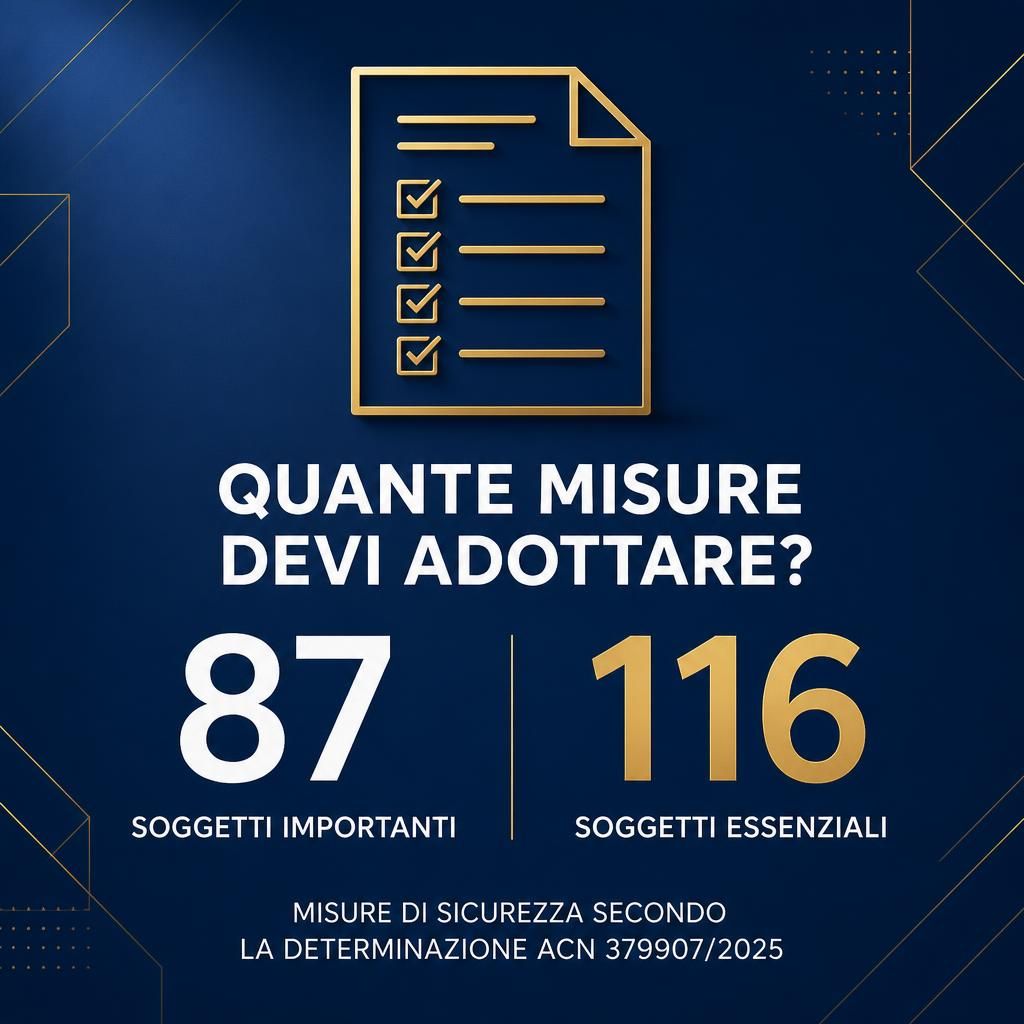
Cosa scade esattamente. Per i soggetti inseriti nell'elenco nazionale NIS nel 2025, il termine per l'adozione delle misure di sicurezza di base è fissato in diciotto mesi dalla ricezione della comunicazione di inserimento, un termine che per la prima coorte di soggetti si concentra proprio nel mese di ottobre 2026. Le misure sono organizzate per funzioni, categorie e requisiti secondo la Determinazione ACN 379907/2025: 87 requisiti per i soggetti importanti, 116 per i soggetti essenziali.
Cosa cambia dal 31 ottobre. Da quella data l'Agenzia può avviare le attività di verifica. Il regime di vigilanza non è uniforme: i soggetti essenziali sono soggetti a controlli ex ante, quindi proattivi, mentre per i soggetti importanti la vigilanza è prevalentemente ex post, attivata da un incidente non notificato o da una segnalazione di terzi.
Le sanzioni non sono simboliche. Si arriva fino a 10 milioni di euro per i soggetti essenziali e 7 milioni per gli importanti, con un elemento inedito per la cybersicurezza europea: la possibilità di sospensione temporanea dai propri incarichi per i dirigenti responsabili in caso di violazioni gravi e reiterate.
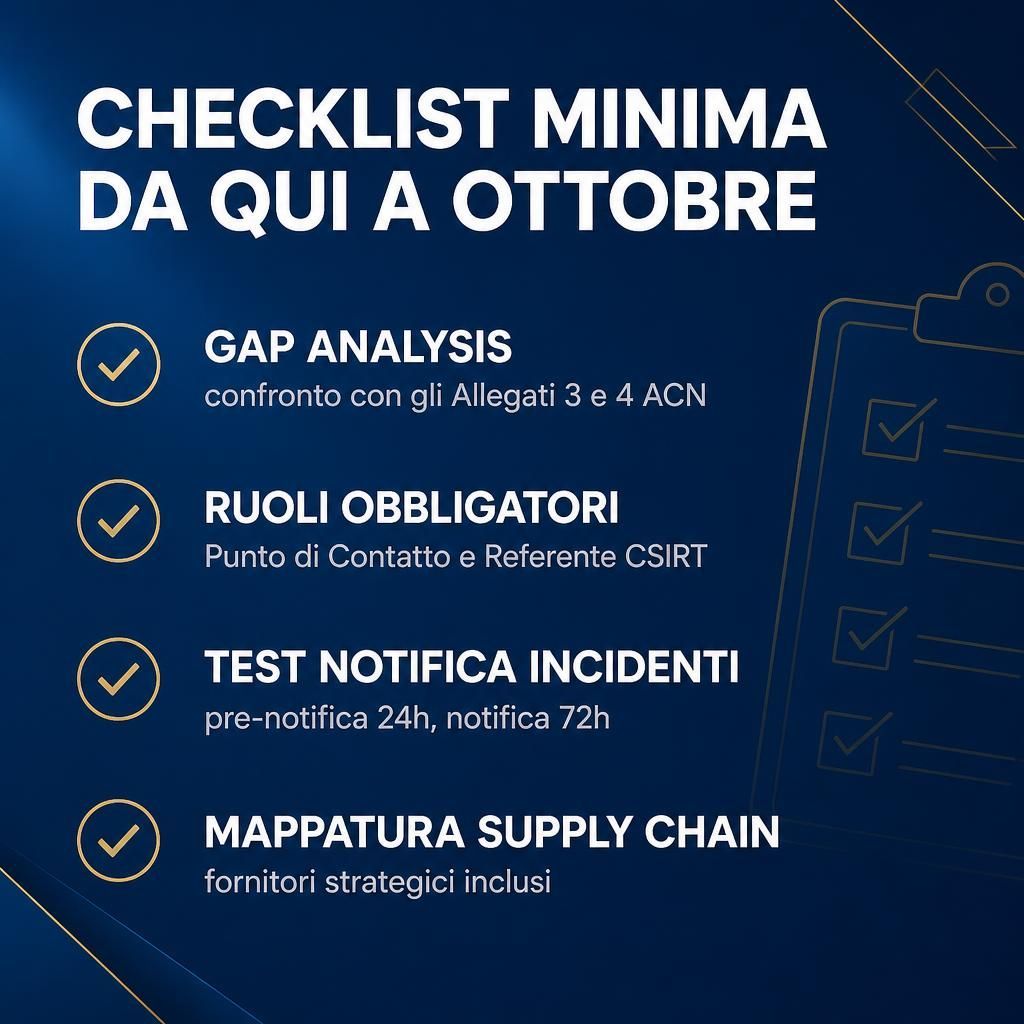
Cosa fare, la checklist minima:
→ Gap analysis rispetto agli Allegati 3 e 4 della Determinazione ACN (misure di sicurezza applicabili al proprio profilo).
→ Verifica dei ruoli obbligatori: Punto di contatto e Referente CSIRT, con relativi sostituti.
→ Test del processo di notifica incidenti (pre-notifica 24h, notifica completa 72h, relazione finale 30 giorni), l'obbligo è già attivo dal 15 gennaio 2026.
→ Mappatura della supply chain: verifica della gestione del rischio di supply chain, con particolare attenzione ai fornitori diretti e ai servizi critici.
Due mesi sembrano tanti. Per una gap analysis seria, spesso non lo sono.
Fonti: D.Lgs. 138/2024; Determinazione ACN 379907/2025; portale ACN - sezione "Modalità e specifiche di base"
#NIS2 #CyberSecurity #ACN #Compliance #GRC #RischioCyber #GestioneDelRischio #MagisPartners